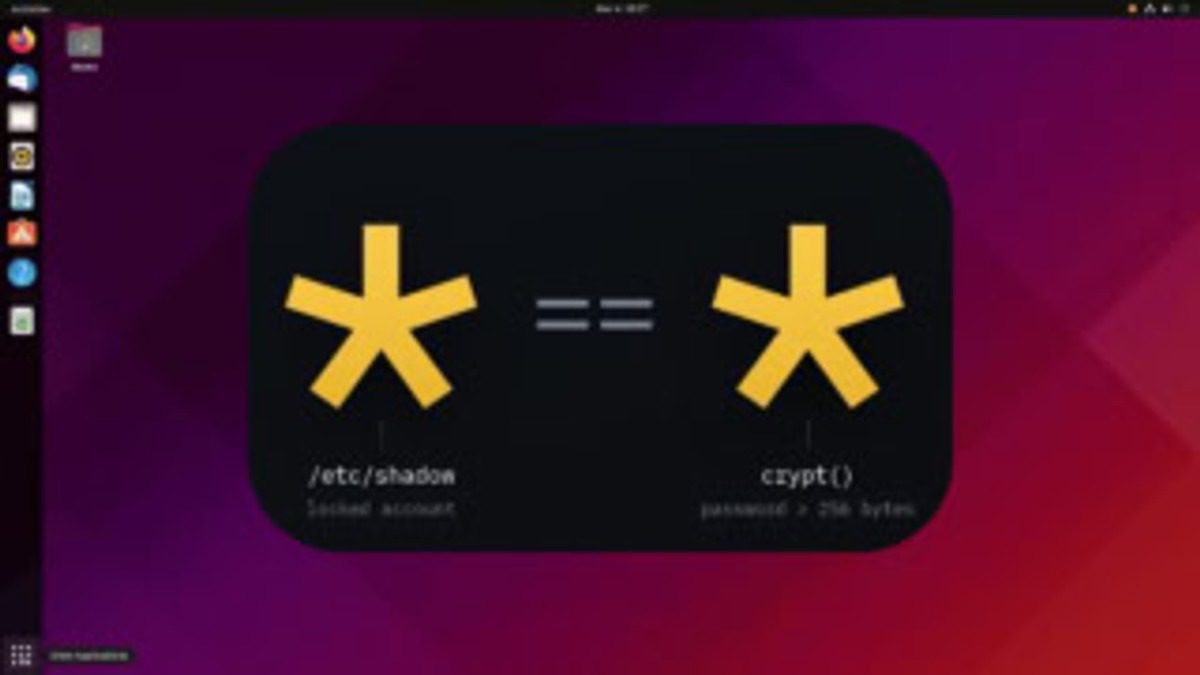
اسلام آباد: اوپن ایس ایس ایچ سیکیورٹی خامی ہیکرز کو پاس ورڈ کے بغیر رسائی فراہم کرتی ہے، جس سے خاص طور پر لینکس سرورز متاثر ہو سکتے ہیں۔ یہ خامی، جسے اس کے دریافت کنندہ نے چالاکی سے “*sshole” کا نام دیا ہے، الپائن لینکس اور دیگر سسٹمز پر اثر انداز ہوتی ہے جو مسل سی لائبریری پر مبنی ہیں۔ سیکیورٹی محقق اوزگن کلٹیکن نے اس خامی کا انکشاف 5 نومبر کو کیا۔
اوپن ایس ایس ایچ نے اسی دن ایک ہنگامی پیچ جاری کیا تاکہ اس خطرے کا مقابلہ کیا جا سکے۔ یہ خامی خاص طور پر ان سسٹمز کے لیے خطرہ بن سکتی ہے جو اس لائبریری پر چلتے ہیں، جس کی وجہ سے ہیکرز کو بغیر کسی پاس ورڈ کے سرورز تک رسائی حاصل کرنے کا موقع ملتا ہے۔ سیکیورٹی ماہرین نے اس خامی کی شدت کو مدنظر رکھتے ہوئے فوری طور پر اپ ڈیٹ کرنے کی ہدایت کی ہے۔
یہ واقعہ اس بات کی یاد دہانی ہے کہ سیکیورٹی میں خامیاں کس طرح بڑے پیمانے پر خطرات پیدا کر سکتی ہیں۔ اوپن ایس ایس ایچ کے صارفین کو مشورہ دیا گیا ہے کہ وہ فوری طور پر اپنے سسٹمز کو اپ ڈیٹ کریں تاکہ اس خطرے سے بچا جا سکے۔ اگرچہ اوپن ایس ایس ایچ نے ہنگامی پیچ جاری کیا ہے، لیکن یہ ضروری ہے کہ صارفین اپنی سیکیورٹی کی جانچ پڑتال کریں اور کسی بھی مشکوک سرگرمی کی رپورٹ کریں۔